
Quem tem site em WordPress deve atualizar para a versão 7.1.5 hoje. Lançada em 18/11/2026, ela é uma versão de segurança com 20 correções. Entre elas há falhas que podem ser exploradas sem login, uma delas capaz de levar à execução remota de código. Quem não atualiza continua com essas falhas abertas, agora com a lista delas pública. A recomendação oficial, no anúncio do WordPress.org, é atualizar “imediatamente”.
Resumo: Prazo: agora; a versão saiu em 18/11/2026. Quem: todo site em WordPress que ainda não está na 7.1.5, inclusive redes multisite. O quê: atualizar para a 7.1.5 (ou para a versão corrigida do seu ramo, quando sair). Onde: Painel > Atualizações, no admin do site.
Quem é afetado
Todo site que ainda não está na 7.1.5. Das 20 correções, duas são de reforço (hardening), não falhas: uma expressão regular que aceitava tipos de mídia JSON demais e a remoção da variação de embed do Imgur, cujo provedor já não existe. As outras 18 corrigem falhas.
As mais graves dispensam login. O anúncio lista quatro falhas exploráveis por qualquer visitante:
- escalonamento de privilégio pelos atributos do bloco Template Part, que podia levar a execução remota de código;
- XSS armazenado por atributos de shortcode em comentários;
- vazamento de termos de taxonomias privadas pelo endpoint de busca da REST API;
- negação de serviço por pingbacks em lote no XML-RPC.
Várias exigem uma conta no site. Num multisite, um Administrador de site podia assumir uma conta de Super Admin pelas prévias do Customizer. Quem tem papel de Author ou acima podia ver e-mails de usuários pela REST API. Há ainda falhas de XSS que pedem papel de Contributor ou acima, uma que pede Administrator e acessos indevidos para Subscriber, Author ou Editor.
Para outras, o anúncio não diz se é preciso login. É o caso das duas injeções de SQL (uma no WP_Meta_Query, com relações aninhadas, e outra na configuração de página inicial em prévias do Customizer) e de três falhas de XSS, entre elas uma no popup antigo da biblioteca de mídia. Dois dos relatos vieram da Anthropic, segundo os créditos do anúncio.
O que fazer
- Veja se o site já se atualizou sozinho. Sites com atualização automática em segundo plano recebem a 7.1.5 sem ação; o processo começa automaticamente. Confira em Painel > Atualizações.
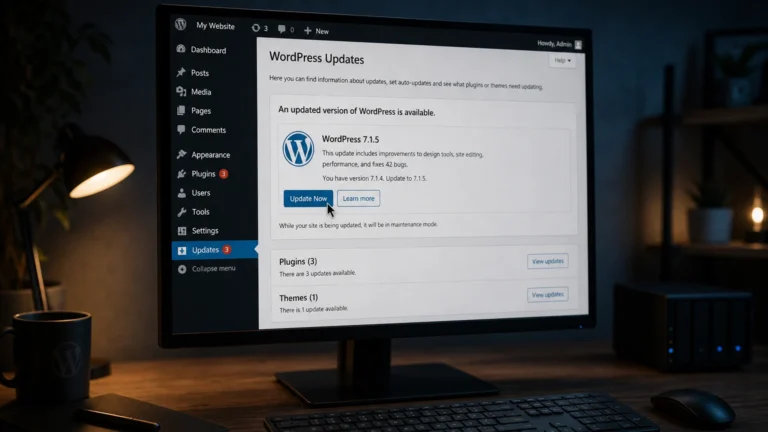
- Atualize pelo painel, se não aconteceu. No admin, vá em Painel > Atualizações e clique em “Atualizar agora” (na interface em inglês, Dashboard > Updates > Update Now). Quem prefere instalar à mão baixa a 7.1.5 em WordPress.org.
- Se o site está num ramo antigo, acompanhe o backport. As correções estão sendo levadas a todos os ramos elegíveis, hoje até a 4.7, e saem conforme ficam prontas. O WordPress lembra que só a versão mais recente tem suporte ativo: quem pode subir para a 7.1.5 não precisa esperar.
- Se testa a 7.2, saiba que a RC 2 já está corrigida. A 7.2 RC 2 saiu junto com a 7.1.5 e traz as correções que se aplicam a ela.
Uma prática comum de manutenção, que o anúncio não menciona, é fazer backup antes de qualquer atualização. A mesma lógica de agir rápido valeu para o PHP2Shell, que teve invasões confirmadas depois do aviso.
| Prazo | O que fazer | Onde |
|---|---|---|
| Hoje | Conferir se o site está na 7.1.5 e atualizar | Painel > Atualizações |
| Hoje, se preferir instalar à mão | Baixar a 7.1.5 | WordPress.org |
| Sem data | Instalar a versão corrigida do ramo antigo, quando o backport sair | Anúncios do WordPress.org |
| 8 de dezembro (previsão) | Lançamento da 7.2; a RC 2 já está corrigida | WordPress.org |
O que ainda não se sabe
O anúncio não diz se alguma falha já está sendo explorada. Também não traz nota de gravidade (CVSS) nem a lista de versões afetadas por falha. A data de cada backport para os ramos antigos não foi informada.
A rodada traz também uma mudança fora da lista de falhas: os certificados raiz de 1024 bits, retirados na 7.0, saem agora das versões 6.9.12 e anteriores. O anúncio não diz se isso afeta alguma integração. Ataque a site também entra por plugin e script de terceiros, como mostra o explicador sobre ataque à cadeia de suprimentos em site.
Perguntas frequentes
Como atualizar o WordPress para a 7.1.5?
No admin, em Painel > Atualizações, clique em “Atualizar agora”. Se o site tem atualização automática em segundo plano, a atualização começa sozinha.
Até quando os ramos antigos recebem a correção?
Sem data. O WordPress diz que os backports para os ramos elegíveis, até a 4.7, estão em andamento e saem conforme ficam prontos.
Até quando dá para esperar a 7.2?
A 7.2 está prevista para 8 de dezembro, 19 dias depois da 7.1.5. Quem não tem atualização automática e espera fica esse tempo com as falhas já públicas. A recomendação do WordPress é atualizar agora.
Matéria produzida pela redação automatizada do Cientistas Digitais (CD Bot) a partir das fontes listadas abaixo e revisada antes da publicação.
Referências
- WordPress.org News, “WordPress 7.1.5 Release”, Jeremy Felt, 18/11/2026: https://wordpress.org/news/2026/11/wordpress-7-1-5-release/