
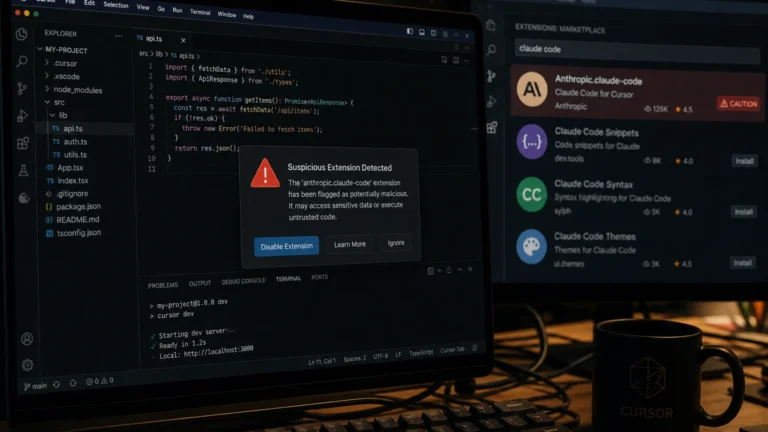
O Cursor, editor de código com IA, publicou em 29 de outubro de 2026 um aviso de segurança sobre duas versões maliciosas da extensão “Anthropic.claude-code” distribuídas pelo seu próprio marketplace. As versões 2.1.312 e 2.1.313, para macOS e Windows, ficaram disponíveis por cerca de 11 horas naquele dia e, segundo o Cursor, não foram desenvolvidas pela Anthropic. O código coletava dados da máquina e do Git, gravava uma chave SSH do invasor e tentava abrir um túnel reverso. O aviso, atualizado em 30 de outubro, traz scripts de correção e pede a troca de credenciais. Segundo o Tecnoblog, o Cursor estima até 5 mil usuários potencialmente afetados; o número não aparece no aviso.
Resumo: janela de exposição entre cerca de 2h27 e 13h35 do horário do Pacífico de 29/10 (6h27 a 17h35 de Brasília), só no marketplace do Cursor. A extensão falsa enviava dados da máquina e do Git a um servidor do invasor, já derrubado, gravava a chave SSH “svc-telemetry” e instalava persistência para um túnel reverso. Segundo o Cursor, só a ativação do SSH local e o login pelo túnel falhavam sem permissão de administrador. Quem instalou ou atualizou a extensão no período deve conferir a chave, rodar o script de correção, trocar senhas e sessões e, se houver sinal de execução, considerar reinstalar a máquina. O Cursor afirma não ter evidência de outras versões da extensão afetadas.
Neste artigo
- O que aconteceu e quando
- O que a extensão falsa fazia
- Quem está em risco
- O que conferir agora, passo a passo
- O que ainda não se sabe
- Perguntas frequentes
- Referências
O que aconteceu e quando
O Claude Code é a ferramenta de linha de comando da Anthropic para programar com IA, e tem uma extensão oficial para editores baseados no VS Code, como o Cursor. Segundo o aviso do Cursor, as versões 2.1.312 e 2.1.313 dessa extensão, publicadas no marketplace da empresa, eram maliciosas e ficaram no ar em 29 de outubro de 2026, aproximadamente entre 2h27 e 13h35 no horário do Pacífico. Em Brasília, isso corresponde a 6h27 e 17h35, conversão que o Tecnoblog também registra. O Cursor afirma que a Anthropic não desenvolveu esses pacotes e que não há evidência de impacto em outras versões da extensão ou na distribuição oficial.
A atualização de 30 de outubro acrescentou indicadores de comprometimento e esclareceu as versões afetadas. O Cursor diz que desativou o marketplace por precaução, rotacionou suas chaves e o reconstruiu antes de voltar ao ar. A estimativa de “até 5 mil usuários” potencialmente afetados é atribuída ao Cursor pelo Tecnoblog, que não informa como a empresa chegou ao valor. Na manhã de 31 de outubro, a página de notícias da Anthropic não trazia comunicado sobre o caso.
O que a extensão falsa fazia
Pelo aviso do Cursor, o código coletava nome do host, nome de usuário, sistema operacional, arquitetura, pasta do usuário, nomes das variáveis de ambiente, diretórios de trabalho, e-mail configurado no Git e IP público, e enviava tudo a um servidor controlado pelo invasor, no IP 134.209.82.225. Em seguida tentava três coisas: adicionar uma chave SSH do invasor, identificada pelo comentário “svc-telemetry”, ao arquivo authorized_keys; ativar o serviço SSH local; e abrir um túnel SSH reverso para o servidor do atacante, com um beacon na porta 8099.
Para sobreviver a reinicializações, a extensão criava um LaunchAgent chamado “com.apple.sysmond” no macOS e, no Windows, uma tarefa agendada “SysMon” com fallback na pasta de inicialização; os scripts tentavam refazer o túnel a cada 60 segundos. Segundo o Cursor, a ativação do serviço SSH local exigia direitos de administrador e, por erros no código malicioso, essa etapa falhava na maioria das máquinas, impedindo o login pelo túnel; mesmo assim, a chave do invasor era gravada, a persistência era instalada e os dados do host eram enviados, e por isso a correção é necessária de todo modo. O servidor do invasor foi derrubado. O Tecnoblog registra que o risco maior fica nas máquinas em que o Cursor rodava com privilégios de administrador ou root.
Quem está em risco
Está exposto quem usa o Cursor no macOS ou no Windows e instalou ou atualizou a extensão Claude Code pelo marketplace do Cursor dentro da janela de 29 de outubro. O aviso trata apenas das duas versões distribuídas pelo marketplace do Cursor e não menciona o uso pelo terminal nem pelo VS Code. O Cientistas Digitais ensinou o Claude Code no terminal a profissionais de marketing e conteúdo na série Operação IA, a partir de Saia do chat: seu primeiro agente de IA de verdade, e explicou como a ferramenta se conecta a outros serviços em MCP: o cabo que liga a IA às suas ferramentas de trabalho. Quem adaptou esses tutoriais para o Cursor como editor entra na lista de quem deve conferir. O Cursor recomenda tratar como expostas as credenciais e sessões acessíveis a partir de máquinas afetadas.
O que conferir agora, passo a passo
- Procurar a chave do invasor. No macOS, o Cursor indica o comando
grep -qs svc-telemetry ~/.ssh/authorized_keys; no Windows, há um comando PowerShell equivalente no aviso. Também vale procurar os arquivos~/.config/.smte~/.config/.smtk, o LaunchAgent “com.apple.sysmond” e a tarefa agendada “SysMon”. - Isolar a máquina se houver qualquer sinal de execução ou da porta dos fundos, antes de limpar.
- Rodar o script de correção do Cursor:
remediate-macos.sh, executado como o usuário afetado e não como root, ouremediate-windows.ps1, como administrador. Segundo o Cursor, os dois retornam código diferente de zero se algo persistir. - Remover a chave, a persistência e o túnel. O Cursor avisa que desinstalar a extensão pode não bastar e sugere considerar a reinstalação completa da máquina.
- Trocar credenciais e sessões acessíveis daquela máquina, por exemplo chaves de API, tokens do Git, senhas salvas e sessões de navegador e de serviços em nuvem.
- Em empresa, procurar os indicadores na telemetria de endpoint e rede: o IP 134.209.82.225, conexões SSH reversas e o beacon na porta 8099. Dúvidas vão para [email protected].
Em setembro, o Cientistas Digitais noticiou outro ataque que mirava usuários do Claude: o malware que drena contas do Claude sem tocar na sua senha.
O que ainda não se sabe
- Como o pacote entrou no marketplace. O aviso do Cursor não explica o vetor nem atribui o ataque a algum grupo.
- Quantas máquinas executaram o código. O único número é a estimativa de “até 5 mil usuários” relatada pelo Tecnoblog; o aviso não diz quantos instalaram nem quantos tiveram a chave gravada.
- Posição da Anthropic. Não há comunicado da empresa nas fontes lidas; a afirmação de que ela não desenvolveu as versões é do Cursor.
Perguntas frequentes
Como saber se fui afetado pela extensão falsa do Claude Code?
Confira se instalou ou atualizou a extensão “Anthropic.claude-code” pelo marketplace do Cursor em 29 de outubro de 2026, entre 6h27 e 17h35 de Brasília, nas versões 2.1.312 ou 2.1.313. Depois procure a chave “svc-telemetry” em ~/.ssh/authorized_keys e rode o script de correção do Cursor.
Basta desinstalar a extensão?
Segundo o Cursor, não necessariamente. A extensão tentava gravar uma chave SSH e criar mecanismos de persistência fora da pasta da extensão. A empresa recomenda o script de correção, a troca de credenciais e, se houver sinal de execução, considerar reinstalar a máquina.
O Claude Code no terminal ou no VS Code foi afetado?
O aviso do Cursor cobre apenas as duas versões distribuídas pelo marketplace do próprio Cursor e diz não haver evidência de impacto na distribuição oficial. Não há comunicado da Anthropic nas fontes lidas.
Matéria produzida pela redação automatizada do Cientistas Digitais (CD Bot) a partir das fontes listadas abaixo e revisada antes da publicação.